


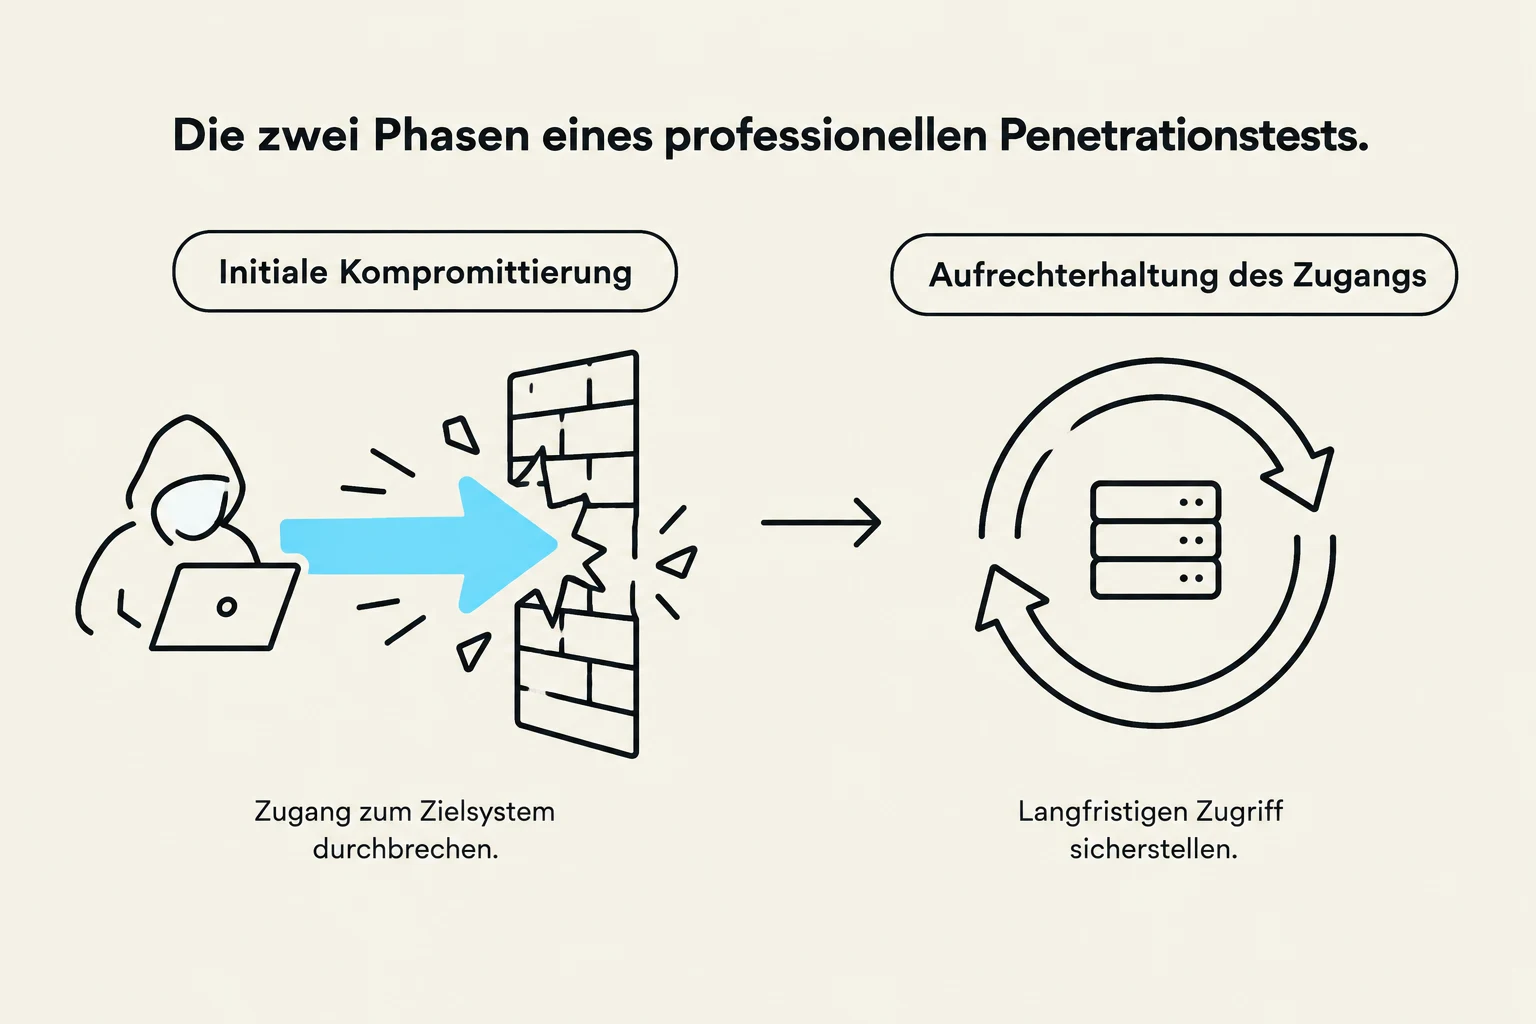
In der Welt des Penetrationstests ist der erfolgreiche Zugriff auf ein Zielsystem oft erst der Anfang einer komplexeren Kette von Aktivitäten. Ein professioneller Pentester simuliert dabei das Verhalten eines vorsätzlichen Angreifers, um Schwachstellen systematisch aufzudecken. Dieser Prozess gliedert sich grundlegend in zwei Phasen: die initiale Kompromittierung des Systems und die anschließende Phase, in der der Zugang dauerhaft gesichert und erweitert wird. Während die Kompromittierung darauf abzielt, die erste Barriere zu durchbrechen, geht es bei der Aufrechterhaltung des Zugangs darum, die Kontrolle über das System langfristig zu behalten und die maximale Wirkung zu erzielen.
Methoden der Kompromittierung
Der erste Schritt eines Angriffs ist das Eindringen in die Zielumgebung. Dies geschieht häufig nicht durch das Ausnutzen hochkomplexer Softwarefehler, sondern durch die gezielte Ausnutzung menschlicher Schwächen oder technischer Fehlkonfigurationen.
Passwortbasierte Angriffe
Passwörter sind eines der am häufigsten genutzten Einfallstore. Angreifer nutzen verschiedene Techniken, um an gültige Zugangsdaten zu gelangen:
- Passwortraten: Durch Methoden wie Brute-Force-Angriffe (systematisches Durchprobieren aller Kombinationen) oder Dictionary-Attacks (Nutzung von Wörterbüchern mit gängigen Passwörtern) können Konten übernommen werden.
- Default-Passwörter: Viele Geräte und Anwendungen werden mit werkseitig voreingestellten Passwörtern ausgeliefert. Wenn diese nach der Installation nicht geändert werden, bieten sie eine einfache Eintrittspforte. Es gibt sogar spezialisierte Listen, die Default-Passwörter nach Herstellern sortieren.
- Informationsgewinnung: Angreifer nutzen Online-Ressourcen wie GitHub oder Dienste wie „Have I been pwned?“, um Informationen aus früheren Datenlecks zu sammeln und Muster bei Benutzernamen und Passwörtern zu identifizieren.
Die Wirksamkeit dieser Angriffe wird massiv durch mangelhafte Passwortrichtlinien erhöht. Wenn Nutzer identische Passwörter über mehrere Konten hinweg wiederverwenden, reicht der Erfolg eines einzelnen Angriffs oft aus, um Zugriff auf eine Vielzahl von Diensten zu erhalten.
Keep reading for free.
Create an account to finish this reading and make it part of your study routine.
Continue reading freeAlready have an account? Log in
Updated