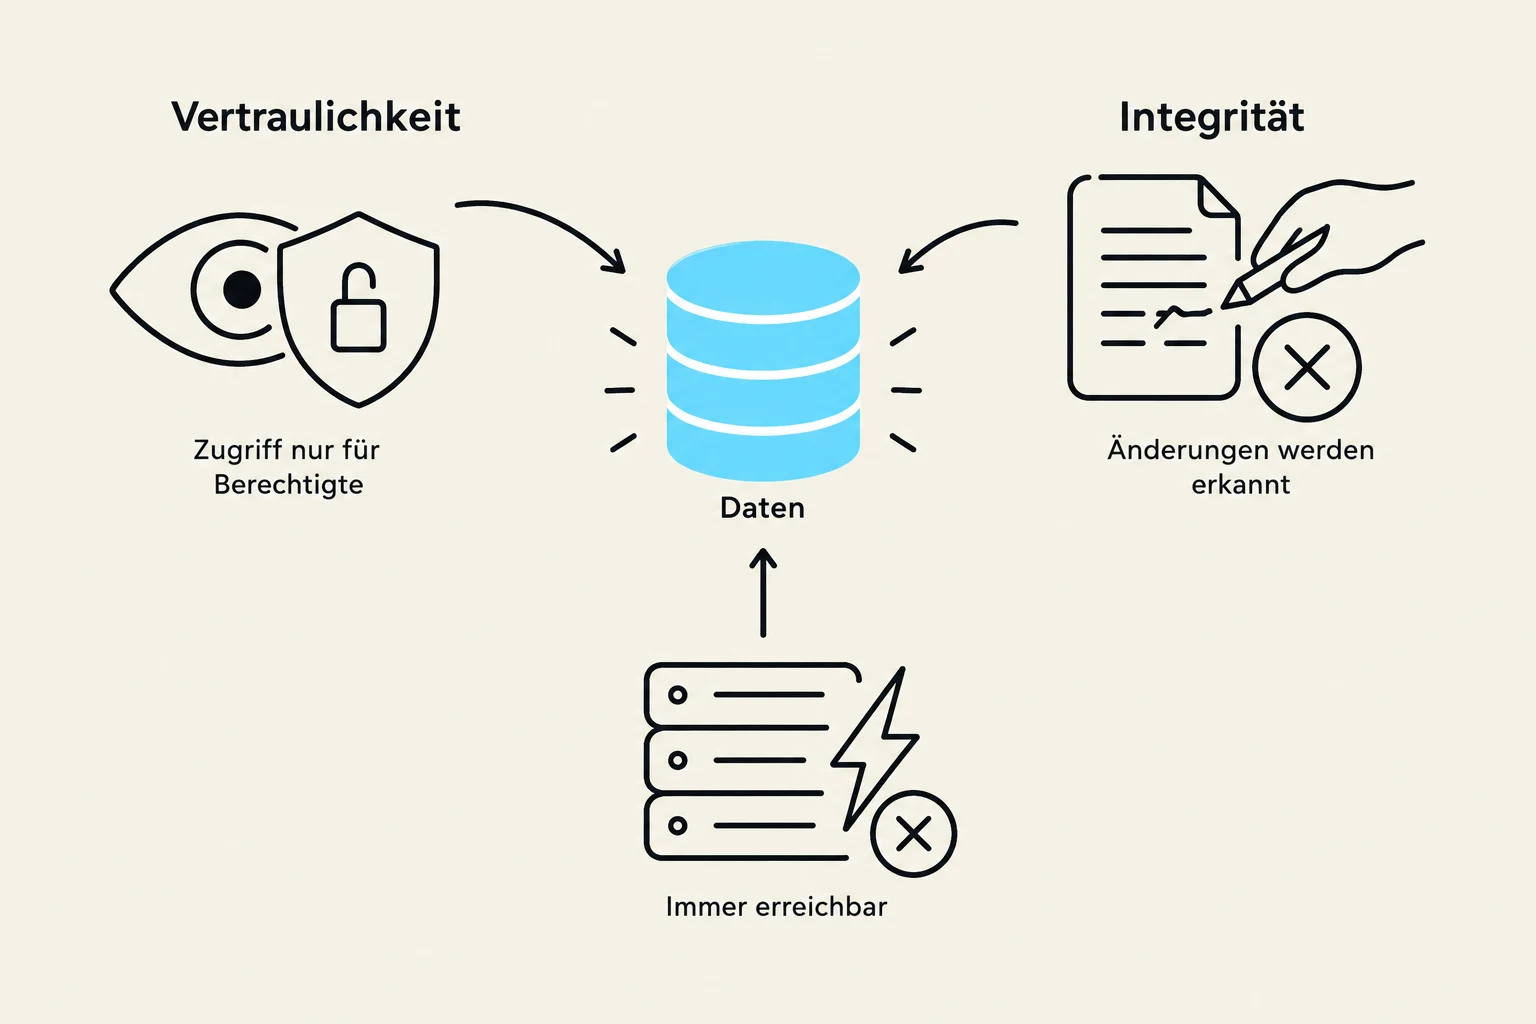
- Vertraulichkeit (Confidentiality): Der Schutz vor der unbefugten Offenlegung von Informationen. Ein Pentest zeigt auf, ob sensible Daten (z. B. Kundendaten oder Geschäftsgeheimnisse) durch einen Angriff abfließen könnten.
- Integrität (Integrity): Die Gewährleistung der Korrektheit und Authentizität von Daten. Ein Angreifer darf Daten nicht unbemerkt manipulieren können. Zur Sicherstellung der Integrität werden oft mathematische Verfahren wie Hashes eingesetzt, um die Echtheit einer Datei zu verifizieren.
- Verfügbarkeit (Availability): Die Sicherstellung, dass Systeme und Daten genau dann zugänglich sind, wenn sie benötigt werden. Ein Angriff, der Dienste lahmlegt (z. B. durch Ransomware), verletzt dieses Ziel massiv.
Methodik und Abgrenzung: Scope und Redteaming
Ein professioneller Pentest erfordert eine präzise Planung, um den Betrieb des Kunden nicht unnötig zu gefährden und rechtlich abgesichert zu sein.
Der Scope (Geltungsbereich)
Der Scope definiert exakt, welche Systeme, Applikationen, IP-Adressen oder Netzwerkknoten untersucht werden dürfen und welche explizit ausgenommen sind. Ohne einen klar definierten Scope besteht die Gefahr, dass der Tester in Bereiche vordringt, für die er keine Erlaubnis hat, oder dass kritische Systeme durch den Test instabil werden.
Redteaming vs. Pentesting
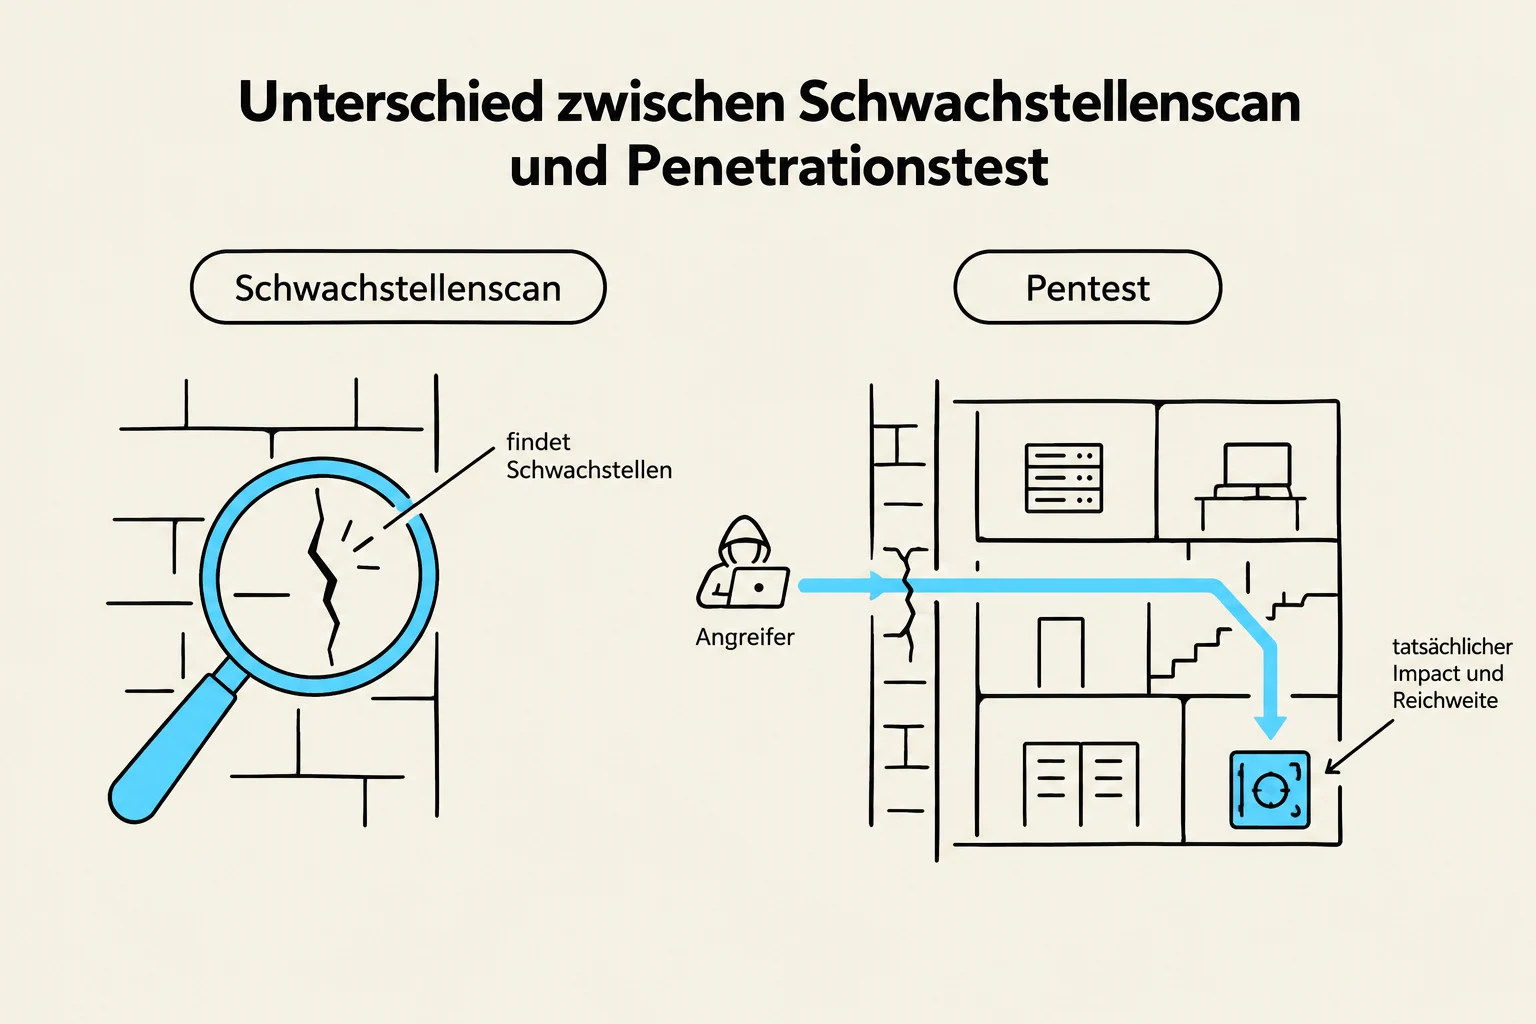
Während ein klassischer Pentest darauf abzielt, so viele Schwachstellen wie möglich innerhalb des Scopes zu finden, verfolgt das Redteaming einen anderen Ansatz. Ein Red Teaming simuliert einen realen, gezielten Angriff mit dem Ziel, ein spezifisches Objekt (z. B. den Zugriff auf die Geschäftsführungsebene oder die Datenbank der Lohnbuchhaltung) zu erreichen. Dabei agiert das Team mit größtmöglicher methodischer Freiheit und versucht oft, die Verteidigungsmechanismen (das "Blue Team") des Unternehmens unbemerkt zu umgehen.
Proof of Concept (PoC)
Um die Gefahr einer gefundenen Lücke zu belegen, erstellen Pentester einen Proof of Concept. Dies ist ein Nachweis, der zeigt, dass die Schwachstelle tatsächlich ausnutzbar ist, ohne dabei dauerhafte Schäden zu hinterlassen oder Backdoors (verdeckte Zugänge) in den Produktivsystemen zu installieren.
Rechtliche und organisatorische Rahmenbedingungen
Das Durchführen von Hacking-Aktivitäten ist ohne explizite Erlaubnis strafbar (z. B. gemäß § 202c StGB in Deutschland). Daher sind folgende Punkte für die Organisation unerlässlich:
- Schriftliche Zustimmung: Vor Beginn muss eine schriftliche Genehmigung des Eigentümers der Infrastruktur vorliegen.
- Datenschutz (DSGVO): Da bei Tests oft personenbezogene Daten berührt werden können, müssen die Anforderungen der DSGVO eingehalten werden. Dies beinhaltet oft den Abschluss eines Auftragsverarbeitungsvertrags (AVV) nach Art. 28 DSGVO.
- Regulatorik: Je nach Branche müssen auch spezifische Gesetze wie das TKG, das TTDSG oder Regelungen für Kritische Infrastrukturen (KRITIS) beachtet werden.
Pentesting als Teil des Risikomanagements
Ein Pentest ist kein isoliertes technisches Ereignis, sondern ein Werkzeug für ein ganzheitliches Risikomanagement. Durch die Simulation von Angriffen können Unternehmen:
- Die Priorisierung von Sicherheitsmaßnahmen vornehmen (basierend auf dem tatsächlichen Risiko).
- Nachweispflichten gegenüber Regulatoren und Kunden erfüllen.
- Organisatorische und personelle Mängel (z. B. schlechte Passwörter oder fehlende Schulungen) aufdecken.
Ein fundiertes Risikomanagement erfordert die Erfassung aller kritischen Assets und deren Abhängigkeiten. Ein Ausfall eines Systems kann je nach Kontext unterschiedliche Auswirkungen haben: Während der Ausfall eines Smart-TVs im privaten Haushalt kaum Folgen hat, kann der Ausfall eines Krankenhausinformationssystems lebensbedrohlich sein.
Wichtig: Ein Pentest ist nur dann wertvoll, wenn das Unternehmen bereit ist, die Ergebnisse ehrlich zu akzeptieren und die daraus abgeleiteten Maßnahmen zur Härtung der Systeme auch tatsächlich umsetzt.